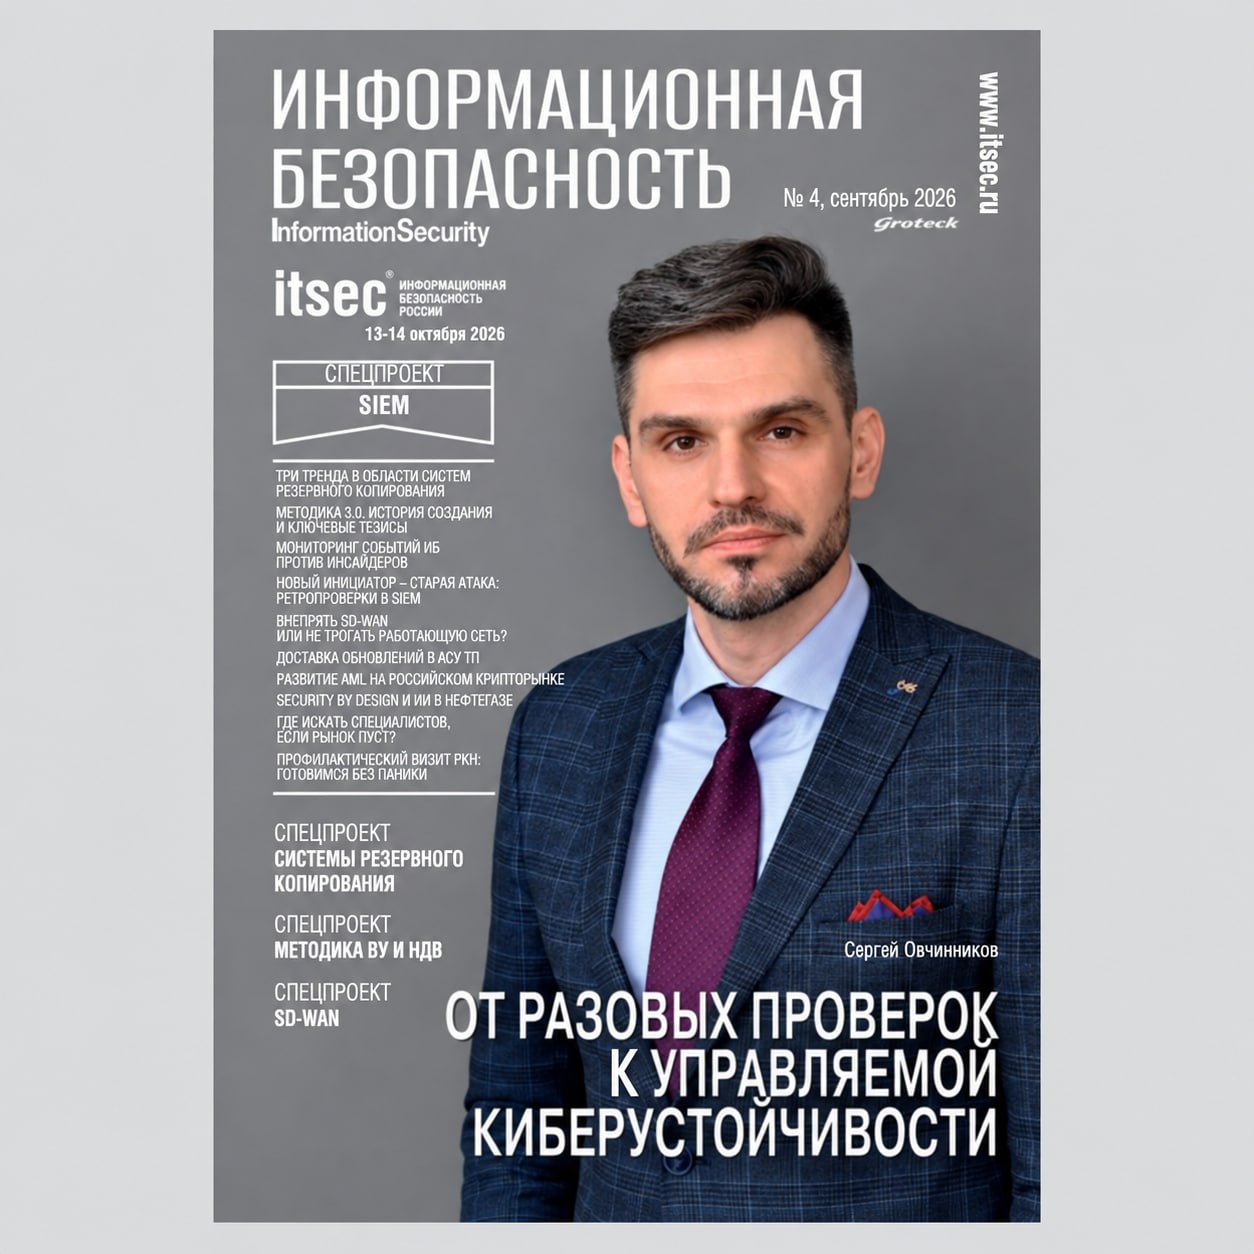
Сотрудники НТЦ «Фобос НТ» подготовили статьи, посвящённые новой Методике ВУ и НДВ, для журнала «Информационная безопасность» (№ 4, 2026).
В журнале «Информационная безопасность» (№ 4, 2026) вышел спецпроект, посвященный Методике выявления уязвимостей и недекларированных возможностей в программном обеспечении, утвержденной 12 мая 2026 года. В числе авторов материалов – сотрудники НТЦ «Фобос-НТ».
На стр. 64 опубликована статья «Методика 3.0. История создания и ключевые тезисы», подготовленная Дмитрием Пономаревым. В статье рассматриваются наиболее значимые проблемы организации и проведения сертификационных испытаний средств защиты информации в части выявления уязвимостей и недекларированных возможностей, а также подходы к их решению, заложенные в новой Методике. Автор отмечает, что современная разработка и сертификационные испытания ПО требуют реализации разработчиком процессов РБПО: объем и глубина исследований, предусмотренные Методикой, не могут быть выполнены силами одной испытательной лаборатории в разумные сроки. Отдельное внимание уделено исследованиям исходного кода, определению поверхности атаки и роли лаборатории, которая выполняет собственные проверки и проводит кросс-верификацию результатов процессов РБПО разработчика.
На стр. 66 опубликована статья «Разработчик и лаборатория: что меняется?» Андрея Кузнецова. Автор разбирает, как Методика от 12 мая 2026 года распределяет работу между разработчиком и испытательной лабораторией. Разработчик должен приходить в лабораторию с готовым ПО и результатами процессов разработки по ГОСТ Р 56939-2024, включая результаты анализа архитектуры и поверхности атаки, композиционного и статического анализа, фаззинга, тестирования и других работ. Лаборатория проверяет достоверность, полноту, актуальность и согласованность исходных данных, выборочно проверяет результаты и проводит предусмотренные Методикой собственные исследования. В статье также рассматриваются новые требования к описанию поверхности атаки, статическому анализу, тестированию модулей и фаззинг-тестированию.
На стр. 68 опубликована статья «Как опираться на Методику ВУ и НДВ при работе по ГОСТ Р 56939-2024» Елены Пономаревой. Материал посвящен использованию Методики при выстраивании процессов разработки безопасного ПО по ГОСТ Р 56939-2024. Как отмечает автор, сама Методика рекомендует использовать ее положения для организации внутренних процессов жизненного цикла ПО в соответствии с ГОСТ. В статье рассматривается связь положений Методики с определением поверхности атаки, экспертизой кода, статическим, динамическим и композиционным анализом, безопасностью системы сборки и сборочной среды, а также тестированием. На конкретных разделах показано, как положения Методики дополняют требования ГОСТ критериями полноты, количественными показателями и примерами состава и формата артефактов.
Электронная версия нового номера журнала «Информационная безопасность» и подробная информация доступна на сайте издания и по ссылке чата Орг. вопросы::Доверенная разработка.